Cuentas de administrador inesperadas, redirecciones desconocidas o archivos que reaparecen después de borrarlos pueden justificar una investigación. No todos tienen la misma causa. Evita encadenar cambios sin registro que destruyan la evidencia antes de que alguien pueda revisarla.
Protege primero a los visitantes. Contacta al alojamiento por un canal confiable y explica lo observado. Según el caso, puede ayudar a restringir el acceso, aislar el sitio o conservar registros. No mantengas disponible una página que distribuye contenido dañino solamente para conservar la portada en línea.
Anota la hora, las direcciones afectadas, los mensajes visibles y los cambios legítimos recientes. Conserva los registros pertinentes y una copia del estado afectado mediante un proceso controlado y privado. Esa copia sirve como evidencia; no es una copia limpia para restaurar después sin revisión.
Administra desde una vía confiable
Si el dispositivo o las credenciales pueden estar comprometidos, coordina la recuperación desde un entorno confiable. Cambiar contraseñas en un equipo inseguro puede exponer también las nuevas. Incluye alojamiento, base de datos, correo y servicios conectados cuando la evidencia lo justifique.
No supongas que eliminar el síntoma visible elimina la entrada. Otro componente puede volver a generar una redirección maliciosa. Reinstalar los archivos básicos tampoco limpia necesariamente medios, contenido de la base, extensiones o configuración del servidor. Puede hacer falta una investigación especializada para delimitar el alcance.
Una copia anterior ayuda si se conoce su integridad y su fecha. Restaurar una que ya contiene el problema lo reproduce. Antes de reabrir, corrige la vía vulnerable o comprometida y comprueba la instalación, las cuentas y los recorridos importantes del visitante.
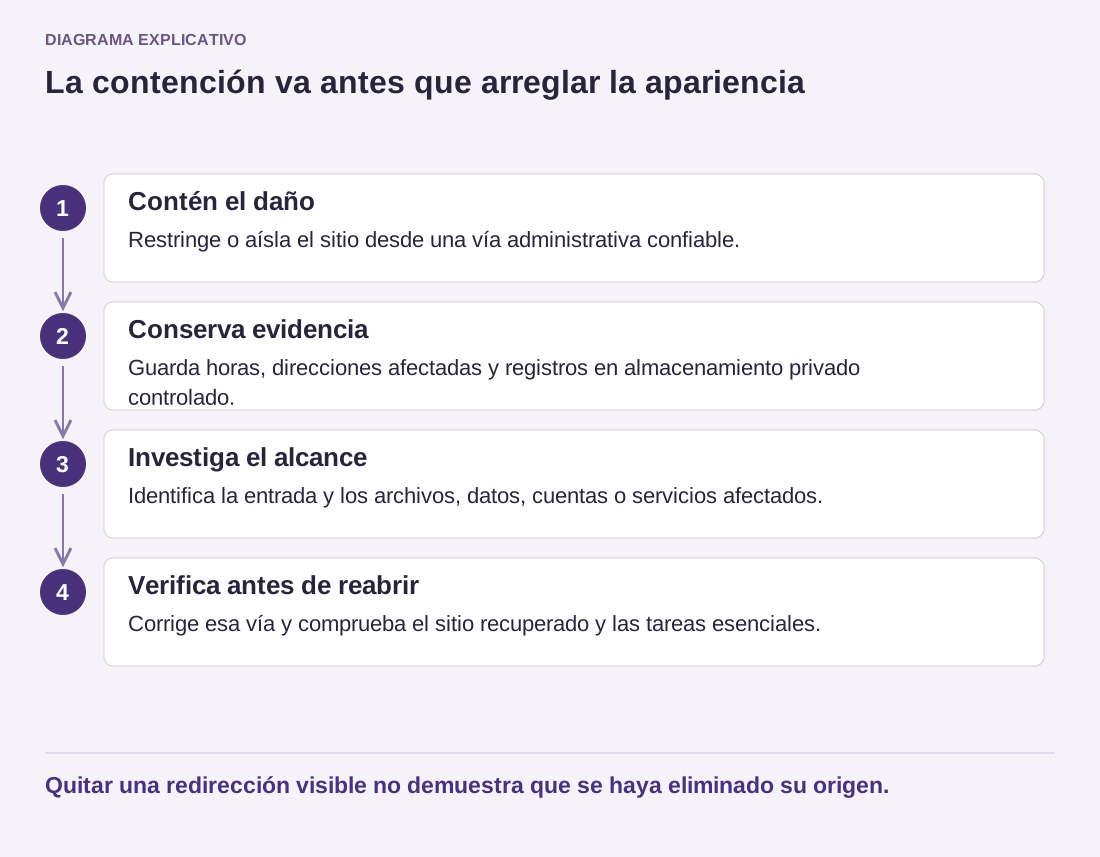
Leer el diagrama como texto
- Contén el daño: Restringe o aísla el sitio desde una vía administrativa confiable.
- Conserva evidencia: Guarda horas, direcciones afectadas y registros en almacenamiento privado controlado.
- Investiga el alcance: Identifica la entrada y los archivos, datos, cuentas o servicios afectados.
- Verifica antes de reabrir: Corrige esa vía y comprueba el sitio recuperado y las tareas esenciales.
Quitar una redirección visible no demuestra que se haya eliminado su origen.
Mantén una cronología escrita de acciones y resultados. Ayuda al proveedor o especialista a no repetir trabajo y permite evaluar los datos afectados cuando corresponda. No publiques información de clientes, credenciales ni registros sensibles completos en un foro abierto.
Por ejemplo, registra los datos visibles y la hora de descubrimiento de un administrador desconocido antes de que el equipo cambie esa cuenta. Después podrá desactivar su acceso como parte de la contención. El registro ayuda a relacionar su aparición con una actualización, una sesión de soporte u otro evento, aunque no demuestra por sí solo quién la creó.
Una base copiada o un registro del servidor pueden contener información sensible de visitantes ajenos al incidente. Limita quién los recibe y utiliza el canal privado acordado con el investigador. Un foro sirve para preguntas generales, no como depósito de evidencia. Conserva los originales sin modificaciones cuando sea viable y trabaja sobre copias según las indicaciones del especialista.
No anuncies una causa precisa ni la ausencia de exposición de datos antes de contar con evidencia. Separa hechos confirmados y preguntas pendientes. Eso permite al propietario decidir sobre comunicaciones, restauración y obligaciones posteriores sin convertir una suposición inicial en la versión oficial. Guarda también qué medidas se tomaron antes de contactar al especialista; incluso una acción bien intencionada puede explicar cambios en los registros que revise después.
Acuerda quién autoriza la reapertura y qué evidencia necesita. La decisión debe incluir la corrección de la vía de entrada y las comprobaciones esenciales, no basarse únicamente en que desapareció un aviso. Deja registrada esa aprobación junto con las limitaciones de la revisión.
Después de recuperar el servicio, modifica el mantenimiento y los accesos que permitieron que persistiera el problema. Añade supervisión y una revisión posterior acordes con los hallazgos. Se busca volver de forma controlada, con causa y alcance entendidos, no simplemente una página que parezca normal durante unos minutos.